VirusScope - Revertir las acciones maliciosas, no solo detectarlas
La firma antivirus pregunta “¿te conozco?”. VirusScope pregunta algo más útil: “¿qué estás haciendo?”. Es el motor de análisis de comportamiento del agente XCS: observa las acciones de cada proceso en tiempo real y puede deshacer las que resulten maliciosas.
Detección por comportamiento, no por apariencia
Los atacantes cambian de “cara” constantemente — packers, ofuscación, variantes nuevas cada hora. Pero el comportamiento no puede disfrazarse: un proceso que enumera documentos, abre cientos de archivos y los reescribe está haciendo ransomware, se llame como se llame.
VirusScope registra la cadena de acciones de cada proceso — archivos tocados, registro modificado, procesos generados, actividad de red — y la compara con patrones de comportamiento malicioso. Cuando el veredicto de comportamiento es negativo, no solo detiene el proceso: revierte las acciones que ya hizo.
Por qué la reversa importa
Desace el daño parcial
Si un proceso alcanzó a modificar archivos o registro antes de ser clasificado malicioso, VirusScope revierte esos cambios — no queda residuo.
Caza lo que no tiene firma
Fileless malware, scripts, herramientas legítimas abusadas (living-off-the-land): el comportamiento delata lo que la firma no ve.
Capa adicional sobre la contención
Con ZeroDwell los desconocidos ni siquiera tocan el sistema real; VirusScope vigila además los procesos confiables que pudieran volverse maliciosos.
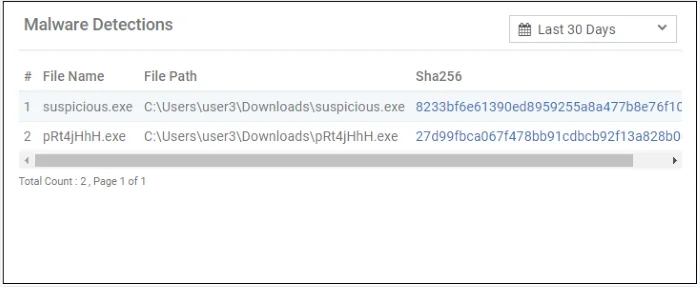
Cada detección queda evidenciada: archivo, ruta, hash y dispositivo — insumo para la reversa y la forense. Defensa en capas real: ZeroDwell contiene lo desconocido, el antivirus firma lo conocido, VirusScope observa lo que hace cada proceso y revierte, Verdict Cloud cierra el ciclo con el veredicto.
Preguntas frecuentes
- ¿VirusScope reemplaza al antivirus?
- No, es una capa complementaria: el antivirus firma lo conocido, VirusScope analiza comportamiento en tiempo real y revierte acciones maliciosas. Juntos con la contención cubren lo conocido, lo desconocido y lo que cambia de comportamiento.
- ¿Qué puede revertir exactamente?
- Cambios en el sistema de archivos y el registro realizados por el proceso malicioso, además de terminar los procesos que generó — el objetivo es dejar el endpoint como si nunca hubiera corrido.
- ¿Genera muchas falsas alarmas?
- Su diseño de cadena de acciones reduce los falsos positivos frente a detectores de comportamiento simples; además se pueden definir exclusiones por perfil.