Ransomware - Cómo la contención elimina el daño antes del análisis
El ransomware moderno no necesita horas: necesita segundos. Un ejecutable desconocido corre, enumera documentos, cifra, exfiltra y muestra la nota de rescate. Las soluciones basadas en detección — firmas, reputación, incluso IA conductual — responden después de que el cifrado empezó.
Por qué el ransomware desconocido siempre gana la primera jugada
Las cepas nuevas no tienen firma, usan packers que engañan a los modelos y explotan la ventana entre ejecución y veredicto. El modelo “permitir por defecto, bloquear si se confirma malicia” entrega la primera escritura de disco gratis — y para el ransomware, la primera escritura ya es daño.
Cómo la contención hace imposible el cifrado real
Con ZeroDwell, el ejecutable desconocido corre igual — pero dentro de una virtualización de API a nivel de kernel. Todo lo que hace se redirige a un entorno espejo:
Sistema de archivos virtual
Cada escritura va a un archivo sombra. El ransomware “cifra” copias virtuales: los documentos reales nunca se tocan.
Registro virtualizado
Las claves de persistencia y configuración del sistema no reciben cambios reales.
Kernel, servicios y DCOM/RPC aislados
Sin escalamiento de privilegios, sin creación de servicios persistentes, sin comunicación oculta entre procesos.
Veredicto en paralelo
Verdict Cloud analiza la intención real mientras el archivo corre seguro. Malicioso = bloqueado; legítimo = liberado.
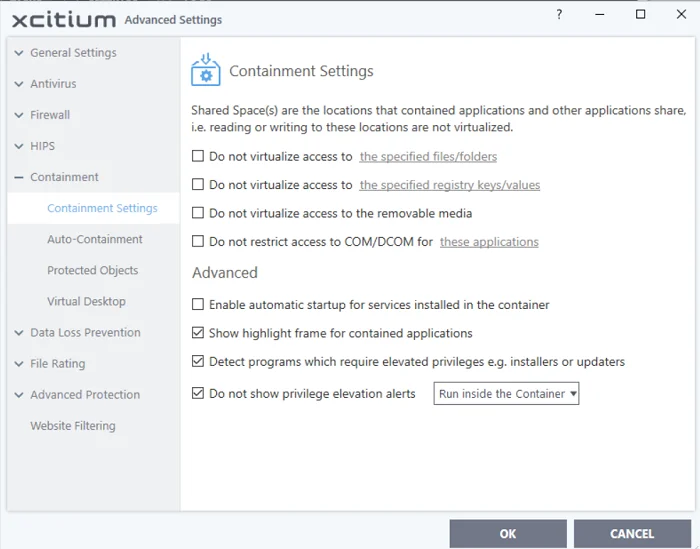
Políticas de contención del agente XCS: objetos protegidos, excepciones y reglas de virtualización.
El resultado es el concepto que define a Xcitium: permanencia cero. El ransomware puede ejecutarse — pero ejecuta dentro de una jaula donde el daño no existe. No hay archivos que recuperar ni tiempo de permanencia que medir. Track record: 0% de clientes de Xcitium con brecha desde la configuración completa de ZeroDwell — más de 30 millones de amenazas conocidas bloqueadas y 4+ años protegiendo más de 1M de endpoints.
Preguntas frecuentes
- ¿ZeroDwell detiene ransomware de día cero sin firma?
- Sí. No depende de reconocer la amenaza: cualquier ejecutable que no sea 100% conocido-bueno corre contenido por defecto, así que el cifrado solo ocurre en el sistema virtual.
- ¿Qué pasa con los archivos que el ransomware 'cifró' en el contenedor?
- Son archivos sombra virtuales. El documento real en disco nunca fue modificado — no hay nada que restaurar.
- ¿Funciona junto a mi antivirus actual?
- Sí, ZeroDwell Containment es compatible con Kaspersky, Sophos, Trend Micro, Microsoft Defender y otros; se suma como capa de prevención.